有道翻译安装包安全吗?下载来源、数字签名与文件完整性核验
- 软件下载
- 2026-09-13

有道翻译安装包安全吗?不能只看文件名、图标或“下载完成”。更可靠的判断顺序是:先核对下载来源和浏览器记录,再查看 Windows 文件属性与数字签名,必要时计算文件哈希并执行本机安全扫描。任何一层出现来源无法解释、签名异常或明确威胁,都应停止运行,返回已核验的下载入口重新获取。
先划清边界:这一步发生在下载完成、双击安装之前
本文只处理一个判断:Windows 安装程序已经保存到本地后,是否有足够证据继续运行。还没有下载到文件、进度卡住或找不到下载入口时,应回到有道翻译下载页面完成下载;Edge 在保存前提示“无法安全下载”或“不常下载”时,应使用Edge 下载拦截排查;已经确认文件可信、准备执行安装时,再进入有道翻译 Windows 安装教程。
把这三个阶段分开很重要:浏览器允许保存,不等于文件身份已经核验;数字签名可读取,也不等于来源一定可信;安全扫描没有发现已知威胁,也不是“绝对安全”的证明。正确做法是让多条证据相互印证。
第一层:从浏览器下载记录核对来源链
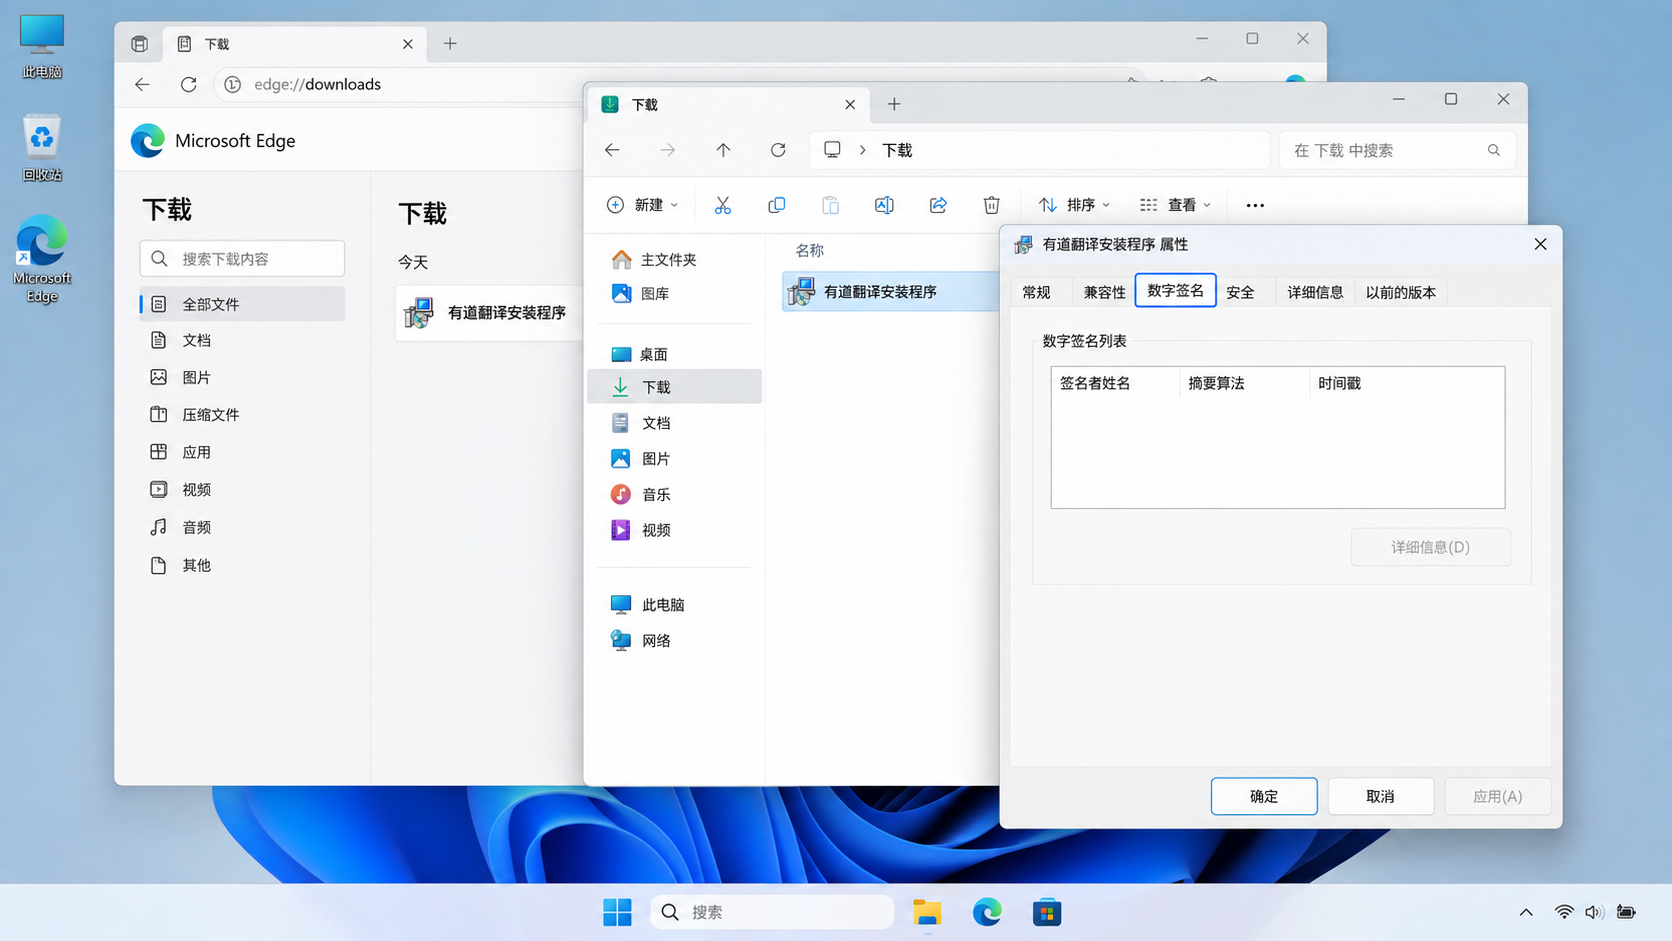
先打开刚才使用的浏览器下载记录,不要只在“下载”文件夹里凭名称找文件。下载记录能把“点击了哪个页面”“保存了哪个文件”和“当前文件位置”连接起来,是整个核验链的起点。
- 看最终进入的产品页面。应能解释自己从哪个有道翻译产品入口开始下载。搜索结果标题、广告文案或第三方下载站的“官方版”字样不能代替来源核验。
- 从下载记录打开文件所在位置。这样能避免误点同名旧安装包、临时文件或其他目录里的复制品。
- 确认任务已经结束。如果仍显示下载中、失败、等待重试,或文件带有浏览器的临时下载后缀,就还没有进入本文的“安装前核验”阶段。
- 记录重定向事实,但不要猜。产品页与实际文件托管域名可能不同;无法解释跳转关系时,不要因为文件名看起来正常就继续运行。
通过标准:你能从浏览器记录回溯到自己刚刚使用的产品入口,并能确认当前选中的正是这次下载生成的完整文件。来源链断裂时,最省时间的处理不是继续研究文件名,而是删除未核验副本,再从已确认的入口重新下载。
第二层:在 Windows 文件属性中读数字签名
在文件资源管理器中右键安装程序,打开“属性”。不同 Windows 版本和窗口宽度可能先显示“显示更多选项”,但目标都是安装文件的属性窗口。如果属性中存在“数字签名”标签页,选择签名条目并查看详细信息;重点不是背诵某个固定发布者名称,而是观察 Windows 是否能验证签名,以及证书主体能否与下载来源形成合理关系。
| 观察到的证据 | 代表什么 | 下一步 |
|---|---|---|
| 存在数字签名,Windows 显示签名有效,证书主体与来源可解释 | 文件身份和签名后内容没有出现明显矛盾,但仍不是绝对安全证明 | 继续做来源一致性与安全扫描 |
| 没有“数字签名”标签页 | 表示当前文件没有可在此处查看的 Authenticode 签名;不能仅凭这一点断言有毒,也不能把它当成通过 | 来源不清时停止;来源明确时仍需额外核验,不要直接运行 |
| 签名无效、无法验证、文件签名后被改动,或主体明显无法解释 | 证据链出现冲突 | 停止运行,删除该副本并从已核验入口重下 |
图形界面看不清时,用 PowerShell 只读签名状态
如果属性窗口信息不完整,可以打开 PowerShell,先从文件资源管理器复制安装包的完整路径,再运行下面的只读命令。路径必须替换成你本机的实际路径:
Get-AuthenticodeSignature -FilePath "C:\完整路径\安装包.exe" | Format-List Status,StatusMessage,SignerCertificate该命令只读取 Authenticode 签名信息,不会安装或修改文件。重点看 Status 与证书信息能否相互解释;输出为空、状态异常或主体无法与来源对应时,都不应为了“试试看”而双击运行。
第三层:哈希能证明文件一致,但不能单独证明安全
SHA-256 哈希适合回答“这两个文件的字节是否完全一致”,不适合单独回答“这个文件是否可信”。只有在官方或你信任的管理方提供了同一安装包的校验值时,对比才有明确参照。没有可靠参照时,计算出一串哈希只能作为文件身份记录,不能凭“看起来很长”得出安全结论。
Get-FileHash -Path "C:\完整路径\安装包.exe" -Algorithm SHA256- 可以用来做什么:确认两次下载得到的文件是否相同,或与可信来源公开的同版本校验值逐字符比较。
- 不能用来做什么:不能把任意第三方页面提供的哈希当作官方标准,也不能用自己刚算出的值证明文件没有风险。
- 比较不一致怎么办:先确认比较的是同一版本、同一架构和同一渠道;仍不一致就停止运行,而不是任选一个结果继续。
第四层:执行本机安全扫描,但不要关闭防护来“验证”
确认来源和签名后,再使用 Windows 当前提供的文件扫描入口或已安装的可信安全软件扫描该安装包。Windows 11 的右键菜单可能需要先展开更多选项;界面文字会随版本和安全提供程序变化,因此以本机显示为准。
如果安全工具明确报告威胁、阻止访问或把文件隔离,不要先关闭实时保护、SmartScreen、防火墙或用户账户控制,也不要把整个“下载”目录加入排除项。安全结果与来源、签名发生冲突时,正确结论是“证据不足,停止运行”,而不是预设它一定是误报。
把四层证据合并成继续、重下或停止三个结论
| 结论 | 必须同时满足的条件 | 动作 |
|---|---|---|
| 可以进入安装阶段 | 下载来源可回溯;文件是本次完整下载;签名状态和主体可解释;安全扫描没有发现已知威胁;系统没有持续阻止 | 停止本页检查,进入 Windows 安装步骤 |
| 重新下载 | 文件与下载记录对应不上、来自旧目录、下载不完整,或对比同一可信参照时哈希不一致 | 删除该副本,回到已核验入口,用新目录重新获取 |
| 停止运行 | 来源无法解释、签名异常、证据相互矛盾、安全工具明确发现威胁,或组织策略阻止 | 不要绕过防护;公司或学校设备交给管理员处理 |
一次可复现的重新下载验证
- 关闭所有未核验的同名安装包,不要保留多个副本混在一起。
- 新建一个空的本地文件夹,仅用于这一次下载。
- 从已核验的有道翻译产品入口重新建立下载任务,并在浏览器记录中观察到任务结束。
- 从记录打开文件位置,重复“来源 → 签名 → 可选哈希 → 安全扫描”的顺序。
- 只改变一个变量:下载目录。若问题仍复现,就保留实际提示和时间点,不继续通过关闭安全功能扩大变量。
最终验证:浏览器记录能定位到当前文件;文件完整保存;Windows 可读取的签名信息与来源没有明显冲突;安全扫描没有已知威胁;系统不再持续拦截。满足这些条件后,本页任务结束。双击后无反应、权限不足或运行库缺失属于安装阶段,应转到安装教程,不在本页继续扩展。
常见问题
文件名带“官方版”就可以运行吗?
不可以。文件名和图标很容易被复制,必须结合浏览器下载来源、文件属性、数字签名和本机安全结果判断。
没有数字签名是否一定是病毒?
不能这样下结论。没有可见签名代表少了一层身份验证证据,不等于已经证明恶意;但对于来源无法确认的安装程序,也没有理由继续运行。
两次下载的 SHA-256 一样,是否说明绝对安全?
不是。它只能说明两个文件内容相同。若两个文件都来自同一个不可信来源,哈希一致也不能补上来源与签名证据。

transadmin
暂无介绍....
延伸阅读:
有道翻译下载后安装包不见了?Defender 隔离、阻止与保护历史排查
有道翻译 Windows 安装包下载完成后突然不见时,先按下载时间核对 Windows 安全中心的保护历史记录,再区分隔...
有道翻译旧版本怎么下载?Windows 回退前的来源核对与安装验证
有道翻译旧版本下载前,先确认故障是否跟随版本,再核对公开历史页面、安装包来源与签名,并用同一测试样本完成回退验证。找不到...
有道翻译安装包安全吗?下载来源、数字签名与文件完整性核验
有道翻译安装包是否安全,不能只看文件名或能否双击。本文按下载来源、Windows 文件属性、数字签名、可选哈希与安全扫描...
有道翻译下载被 Edge 阻止怎么办?电脑版安装包无法安全下载与 SmartScreen 排查
有道翻译电脑版下载时,如果 Edge 提示文件不常下载、无法安全下载、下载被阻止或任务直接失败,我会先区分 SmartS...
有道翻译下载:有道翻译电脑版下载、官方下载与 Windows 安装包获取指南
有道翻译下载与有道翻译电脑版下载指南,重点说明 Windows 安装包获取、下载任务状态、文件保存位置、下载中断及重新下...